Как подключить Dell PowerEdge к Cisco Nexus: LACP, VLAN и резервирование?
Сервер Dell PowerEdge можно подключить к коммутатору Cisco по стандартному Ethernet. Для надёжной связи должны совпасть физические интерфейсы, скорость, параметры линии, VLAN и режим объединения портов на хосте. При двух кабелях выбор становится сложнее: Linux bonding, Hyper-V SET и VMware используют разные механизмы, поэтому одинаковый port-channel на Cisco подходит не для каждого сервера.
Главное правило: сначала выбирают сетевую схему операционной системы или гипервизора, затем настраивают коммутаторы под неё. Для Linux с bonding 802.3ad возможен LACP. Для Hyper-V SET нужны независимые порты без LACP. В VMware динамическая агрегация LACP требует поддерживаемого vSphere Distributed Switch. Подключение одного LACP-агрегата к двум отдельным Nexus требует согласованной архитектуры, например исправно настроенной пары vPC.
В этом руководстве разбираем рабочую Ethernet-связь сервера: выбор топологии, VLAN, агрегацию, пропускную способность, диагностику и проверку отказов. Развёртывание внешней SAN, настройка массива PowerStore и расчёт всей вычислительной инфраструктуры требуют отдельных проектов. Здесь задача конкретнее: получить предсказуемое подключение уже выбранного PowerEdge к сети Cisco и подтвердить его работу до передачи сервиса пользователям.
1. Что связывает Dell PowerEdge и Cisco и нужна ли им специальная совместимость брендов?
Dell PowerEdge выполняет вычисления и обслуживает приложения, а Cisco Nexus может обеспечить подключение к сети центра обработки данных. Между ними работает сетевой адаптер сервера, кабель или оптический тракт и порт коммутатора. Само сочетание двух брендов не требует превращать сервер в Cisco UCS или устанавливать на него особую универсальную «прошивку для Cisco».
Совместимость проверяют по точному оборудованию. Один PowerEdge может поставляться с разными NIC: RJ45, SFP+, SFP28, несколькими скоростями и вариантами драйверов. У конкретного Nexus также есть поддерживаемые скорости, трансиверы, режимы портов и ограничения версии ПО. Название семейства не описывает весь тракт. Установка одинаковых по виду модулей на двух концах не подтверждает поддерживаемое соединение.
Отдельный уровень — программная конфигурация. Ethernet-линия может подняться, но хост и коммутатор будут по-разному понимать VLAN или объединение портов. Например, сервер передаёт кадры без тега, а ожидаемая сеть существует только как tagged VLAN на транке. Внешне кабель исправен, при этом нужный IP-адрес остаётся недоступным.
Начать проверку серверной стороны можно с каталога Dell PowerEdge и спецификации точного сетевого адаптера. Для сетевой части используйте раздел Cisco Nexus 9000. При запросе конфигурации назовите ОС, гипервизор, необходимые сети и допустимый отказ: это позволит обсуждать работающую схему подключения.
2. Почему настройку нужно начинать с хоста, а не с команды channel-group?
Один и тот же двухпортовый адаптер можно использовать как два независимых интерфейса, активный и резервный порт, часть программного коммутатора или LACP-агрегат. Эти режимы определяют, что сервер отправляет в каждый кабель и какое поведение ожидает от соседней сети. Коммутатор должен соответствовать выбранному механизму.
Если на стороне Cisco заранее собрать LACP, а затем подключить хост, который его не использует, часть портов может не войти в агрегат или работать не так, как ожидается. Обратный случай тоже проблемный: Linux bond ожидает одного логического партнёра, а физически подключён к двум независимым коммутаторам без многокорпусной агрегации. Два зелёных индикатора не исправят противоречие схемы.
Запишите три требования. Первое — какие отказы нужно переживать: одного кабеля, адаптера, коммутатора, электрической линии. Второе — какая полезная полоса требуется в обычной работе и после отказа. Третье — какие механизмы поддерживает используемый программный стек. После этого выбирают топологию и только затем команды.
Покупка второго кабеля решает часть физического резервирования, но не заменяет настройку. Покупка второго коммутатора добавляет независимость только при соответствующем размещении и подключении. Если оба кабеля входят в один адаптер, отказ этой карты остаётся общей точкой. Если оба коммутатора запитаны от одного PDU, одинаковый электрический сбой затронет их вместе.
3. Какие сведения собрать до настройки соединения Dell и Cisco?
Составьте небольшой паспорт подключения. Для сервера нужны Service Tag, модель NIC, число и тип портов, версии прошивки и драйвера, ОС или гипервизор. Для коммутатора — точный артикул, версия NX-OS или другого ПО, режим эксплуатации и доступные функции. Для каждого кабеля или трансивера — артикул и длина, для оптики также тип волокна и соответствующие параметры соединения.
| Что зафиксировать | Пример записи | Что это предотвращает |
|---|---|---|
| Физическое подключение | DELL01 NIC1 → NEXUS-A Ethernet1/11 | Поиск неисправности на чужом порту |
| Режим хоста | Linux bonding 802.3ad или Hyper-V SET | Ошибочное включение LACP там, где он не нужен |
| Скорость и среда | 25GbE, точный DAC или пара оптических модулей | Несовпадение режима порта и кабеля |
| Сети | VLAN110 — VM, VLAN120 — управление хостом | Неправильные теги и доступ к другой сети |
| Резервирование | Одна линия на каждый коммутатор | Ложное представление о независимости путей |
| Контроль результата | Нужная скорость после отказа, доступ приложения, оповещения | Приёмку только по состоянию link up |
Сделайте карту соответствия физических интерфейсов ОС и разъёмов корпуса. Названия eno1, ens1f0 или vmnic0 сами по себе не указывают на конкретный порт Cisco. Сопоставьте MAC-адреса, расположение NIC и фактическую коммутацию. Маркировка кабелей помогает при обслуживании, особенно если оба конца находятся в плотной стойке.
Сохраните текущую конфигурацию до изменений. Нужны настройки хоста, портов, VLAN и используемого управления. Отдельно убедитесь, что есть доступ, который сохранится при потере рабочей сети. Для PowerEdge это может быть корректно подключённый iDRAC с доступными учётными данными. Его наличие проверяют входом до начала работ, а не после отключения последней рабочей линии.
4. Какие четыре схемы подключения встречаются чаще всего?
Выбор можно начать с четырёх вариантов. Они различаются поведением хоста, требованиями к Cisco и набором переживаемых отказов. Схема с одним кабелем допустима для некритичной задачи, если это осознанное ограничение. Схема с двумя портами в один коммутатор сохраняет сам коммутатор как общую точку отказа.
| Схема | Настройка Cisco | Что может дать | Основное ограничение |
|---|---|---|---|
| Один интерфейс | Обычный access или trunk под хост | Простое подключение | Нет резервной линии |
| Два интерфейса, switch-independent | Самостоятельные порты с согласованными сетями | Резервирование и возможности балансировки выбранного стека | Результат зависит от режима хоста и связности сети |
| LACP в один коммутатор | Один port-channel с нужными параметрами | Суммарную полосу для подходящего набора потоков | Отказ коммутатора отключает оба кабеля |
| LACP в пару Nexus vPC | Исправный vPC-домен и согласованный серверный vPC | Подключение агрегата к двум согласованным устройствам | Нужны поддержка хоста, контроль состояния пары и проверка отказов |
Switch-independent не означает автоматически active-backup. Конкретный стек может использовать несколько активных путей по собственным правилам. Поэтому нельзя из общей фразы вывести полосу одного потока или способ его переключения. В спецификации указывают точный механизм: SET, выбранную политику VMware или режим Linux bonding.
Для расширяемой серверной сети оцените также общий путь до приложения. Два быстрых порта PowerEdge не ускорят доступ к ресурсу, который находится за единственным медленным uplink. Проверка схемы включает верхние соединения коммутаторов, маршрутизацию, межсетевые экраны и сам целевой сервис. Иначе резервирование закончится на ближайшей передней панели.
5. Чем отличаются LAG, EtherChannel, port-channel и LACP?
LAG обозначает группу объединённых линий, port-channel — логический интерфейс такой группы в конфигурации, EtherChannel — используемое Cisco название технологии объединения. LACP отвечает за согласование участия интерфейсов в агрегате. Агрегация может существовать и в статическом варианте без LACP, если этот режим поддерживают обе стороны.
Тони Борк коротко описывает соотношение LACP и агрегации: «Они связаны, но это разные вещи». Для подключения сервера это практическое различие. Согласование отвечает на вопрос, какие линии могут работать вместе, а распределение трафика определяет, по какой из них пойдёт конкретная передача. Включение LACP не превращает каждый пакет приложения в автоматически распределяемую между всеми кабелями часть одной сверхбыстрой линии.
Параметры группы должны быть согласованы. Проверяют скорость, режим L2 или L3, access или trunk, необходимые VLAN, MTU и другие применимые условия. Два порта с разными настройками не становятся эквивалентными только после присвоения одинакового номера channel-group. Диагностика агрегата должна показать, какие участники действительно включены в него и передают данные.
Статический режим требует особенно аккуратного сопоставления конфигураций: автоматическое согласование LACP в нём отсутствует. Не используйте его как универсальный способ убрать сообщения о несовместимости. Если LACP не собирается, сначала выясняют причину: режим хоста, неправильный сосед, несогласованные параметры или недоступность функции.
PAgP относится к другому механизму согласования, связанному с экосистемой Cisco. Для подключения обычного серверного Linux bonding не следует подменять им LACP. Даже когда интерфейсы команд похожи, протокол и ожидаемый партнёр должны совпадать. В ведомости подключения достаточно явно указать выбранный вариант, чтобы исключить такой спор при монтаже.
6. Почему два порта 25G обычно не дают 50 Гбит/с одному TCP-соединению?
В обычном агрегате трафик распределяется с помощью хеша по выбранным признакам потока. Это позволяет сохранять порядок пакетов внутри соединения: один поток обычно закрепляется за одной физической линией. Поэтому сумма скоростей всех участников описывает возможную общую полосу для подходящего набора передач, а не скорость любого отдельного TCP-соединения.

| Подключение | Сумма линейных скоростей | Обычный предел одного потока по одной линии до накладных расходов |
|---|---|---|
| 2 × 10GbE | 20 Гбит/с | 10 Гбит/с, или 1,25 ГБ/с |
| 2 × 25GbE | 50 Гбит/с | 25 Гбит/с, или 3,125 ГБ/с |
| 2 × 100GbE | 200 Гбит/с | 100 Гбит/с, или 12,5 ГБ/с |
Все значения в таблице — пересчёт номинальной скорости через восемь бит в байте, а не измеренная полезная производительность. Приложение получит меньше из-за протокольных расходов и других ограничений. Диск, CPU, шифрование, размер окна TCP и удалённый узел способны ограничить скорость раньше физического порта.
Четыре или восемь TCP-потоков могут распределиться по нескольким участникам, но это не обещание деления нагрузки пополам. Если выбранный хеш учитывает только адреса, несколько соединений между одной парой адресов могут попасть в один и тот же участник. Изменение хеша требует проверки влияния на остальные задачи, а не только на один красивый тест.
Прикладная передача одного файла также не всегда равна одному TCP-потоку. Некоторые протоколы используют несколько соединений и дополнительные механизмы, например SMB Multichannel. Их возможности проверяются отдельно. Нельзя приписывать эффект многоканального протокола самому LACP или обещать такой же результат приложению, которое отправляет данные одним соединением.
7. Как работают LACP active и passive и почему passive/passive не собирает канал?
В режиме active участник инициирует обмен LACP. В passive он ожидает инициативы от партнёра. Поэтому сочетание двух пассивных сторон не создаёт необходимого запуска согласования. В варианте active/active обе стороны способны начать обмен; active/passive также может работать при остальных выполненных условиях.
Active и passive в LACP не означают основной и резервный кабель. Это режимы участия в согласовании протокола. После успешного создания группы рабочими могут быть несколько линий. Если нужен именно активный и запасной интерфейс хоста, это другой вопрос: выбирают поддерживаемый режим teaming или bonding с соответствующим поведением.
Частота отправки служебных сообщений и скорость обнаружения отказа также не заменяют оценку доступности приложения. Физическое исчезновение сигнала, потеря служебных пакетов, отказ удалённого узла и прекращение маршрутизации — разные события. Уменьшение одного таймера не доказывает, что любое нарушение будет обнаружено за такое же время.
Для учебной схемы удобно явно задать режимы обеих сторон и сохранить их в паспорте соединения. В рабочей среде проверяют рекомендации конкретного стека и оборудования. Например, у модульных систем Dell MX существуют собственные ограничения сочетаний с разделением NIC и отдельными ОС; правило из такой системы нельзя автоматически переносить на любой стоечный PowerEdge.
Если канал не собирается, проверьте сообщения о партнёре и состоянии каждого интерфейса. Наличие разных идентификаторов соседей там, где должен быть один логический LACP-партнёр, указывает на проблему топологии или конфигурации. Переключать случайные режимы до исчезновения ошибки не стоит: итоговая схема должна соответствовать выбранному способу работы хоста.
8. Зачем нужен vPC, если у Dell два кабеля в два Cisco Nexus?
Обычная LACP-группа ожидает согласованного логического партнёра. Два самостоятельных коммутатора не становятся таким партнёром только потому, что стоят рядом и соединены кабелем. vPC позволяет поддерживаемой паре Nexus представить подключённому устройству один port-channel, физические участники которого находятся на двух устройствах.
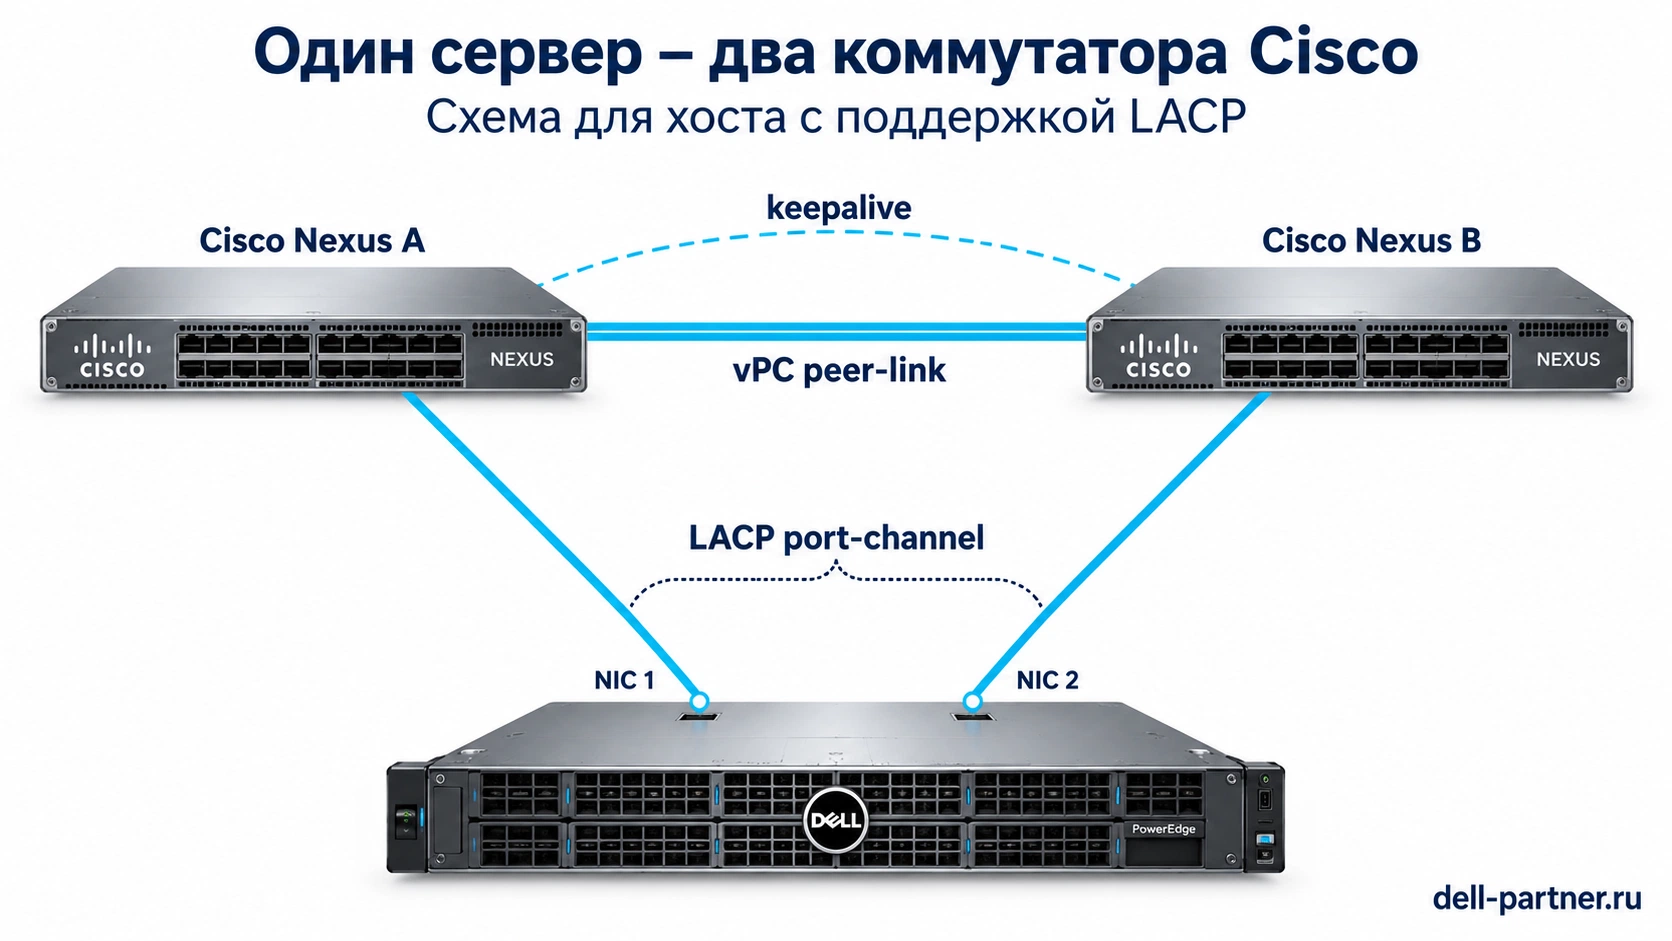
vPC не объединяет две системы управления в один полностью общий коммутатор. Устройства сохраняют собственные настройки и состояние, а критичные параметры согласуются. Для сервера это означает необходимость проверить не только наличие vPC ID, но и готовность пары, совместимость параметров и состояние всех нужных VLAN.
Если оба члена серверного агрегата входят в один Nexus, обычного port-channel может быть достаточно. vPC нужен для другого условия — размещения участников на двух согласованных устройствах. Если хост использует switch-independent, ему не требуется серверный vPC только ради двух кабелей. vPC при этом может существовать в других частях сети, но он не превращает независимые порты SET в LACP.
Для запроса оборудования можно рассмотреть Cisco N9K-C93180YC-FX3 как пример модели с серверными портами SFP28. Выбор пары, режима ПО, оптики и лицензий выполняют под точный проект. Совпадение названия Nexus 9000 не означает поддержку любой комбинации устройств и настроек.
9. Чем отличаются vPC peer-link и keepalive?
Peer-link участвует во взаимодействии пары, синхронизации и применимых сценариях передачи трафика. Keepalive помогает определить, доступен ли соседний коммутатор как устройство. Keepalive не заменяет peer-link и не является запасным каналом для переноса всей пользовательской нагрузки между двумя Nexus.
Эти связи нужно проектировать как разные элементы. Проверьте, каким путём проходят сообщения keepalive, от какого VRF и адресов они зависят и что произойдёт при отказе общей инфраструктуры. Если обе связи теряются из-за одного кабеля, питания или промежуточного устройства, их логическое разделение не обеспечивает ожидаемой независимости.
Пропускная способность peer-link также требует расчёта. В штатной и аварийной топологии по нему может проходить разный трафик. Нельзя автоматически назначить ему скорость «как у одного сервера» и считать вопрос закрытым. Учитывают расположение подключений, доступность локальных участников и другие устройства, для которых эта пара служит точкой доступа.
При диагностике смотрят отдельно состояние peer-link, keepalive и серверного vPC. Один успешный ping между адресами keepalive не подтверждает согласованность всех параметров. Одна зелёная строка server port-channel не описывает состояние пути после отказа другого участника пары. Эти элементы проверяются в своей последовательности.
Проверку потери peer-link или соседа выполняют по согласованному сценарию с пониманием поведения выбранной версии NX-OS. Одновременное произвольное отключение служебных связей может создать состояние, которое не имело отношения к исходной проблеме сервера. Для рабочей приёмки заранее определяют ожидаемое поведение и способ возврата в нормальный режим.
10. Как подключить Dell к двум коммутаторам без vPC?
Если хост использует подходящий switch-independent механизм, два серверных интерфейса можно подключать как самостоятельные порты. Тогда работоспособность обеспечивается выбранной политикой хоста и доступностью нужных сетей через оба пути. Серверный LACP-агрегат на независимых коммутаторах в этой схеме не создают.
Для active-backup один интерфейс передаёт рабочий трафик, а второй готовится принять его при соответствующем событии. Но обнаружение отказа зависит от настройки мониторинга. Ситуация «порт физически поднят, дальше нет пути до приложения» может отличаться от отключения кабеля. Выбранный механизм должен распознавать именно те нарушения, которые входят в требования.
Обе стороны сети должны обеспечивать необходимые VLAN и корректный дальнейший путь. Если основной интерфейс видит VLAN110, а резервный — только VLAN120, переключение не сохранит тот же сервис. Проверка резервирования включает доступ к шлюзу, соседним серверам и приложению через каждую линию отдельно.
Не следует автоматически переносить политику active-backup в SET или VMware: у них собственные правила распределения трафика. Общее свойство схемы — отсутствие необходимости согласовывать серверные порты через LACP, но детали управления MAC-адресами, выбора пути и обнаружения проблем различаются. Фиксируйте конкретную реализацию, которую будут сопровождать администраторы.
При такой архитектуре отказоустойчивость верхней сети остаётся отдельной обязанностью. Два независимых порта хоста не помогут, если единственный uplink обоих коммутаторов ведёт в неисправный узел. Сначала нарисуйте весь путь сервиса и отметьте общие точки, затем определите, какие из них нужно устранить в данном проекте.
11. Как подключать Dell с Hyper-V SET к Cisco?
Switch Embedded Teaming работает в switch-independent режиме. Серверные порты Cisco для такой схемы не собирают в LACP или статический EtherChannel. На каждом самостоятельном интерфейсе обеспечивают требуемые VLAN и совместимые параметры линии. Наличие vPC между Nexus не меняет этот принцип для портов конкретного SET-хоста.
Выбор алгоритма распределения внутри SET выполняют с учётом используемой версии и назначения системы. Dynamic и Hyper-V Port имеют собственное поведение, а рекомендации для Azure Local могут включать требования, которых нет у произвольного обычного Hyper-V-сервера. Поэтому готовую конфигурацию аппаратно-программного решения нельзя механически считать универсальным шаблоном для всех PowerEdge.
Проверяйте и физические NIC. Поддерживаемые сочетания адаптеров, прошивок и драйверов зависят от платформы. Если проект использует RDMA или специальные сетевые возможности, для них нужна отдельная согласованная конфигурация. Сам факт создания виртуального коммутатора не подтверждает, что все функции адаптера используются и поддерживаются правильно.
Для инвентаризации применяют команды чтения:
Get-NetAdapter
Get-VMSwitch
Get-VMSwitchTeam -Name "vSwitch-Prod"
Имя виртуального коммутатора в примере условное. Результат нужно сопоставить с фактическими кабелями и портами Cisco. Две строки адаптеров со статусом Up не доказывают, что обе линии относятся к нужной команде и что резервная сторона видит все сети. Изменения выполняют только после проверки текущего состава и доступного независимого управления.
Приёмка SET включает работоспособность VM и хоста при потере согласованной линии, сохранение доступа к нужным VLAN и достаточную полосу после отказа. Обычный ping с самого хоста не представляет трафик всех гостевых сетей. Проверьте VM в разных сегментах и отдельные служебные интерфейсы, если они входят в конфигурацию.
12. Что различается у VMware vSS и vDS при подключении к Nexus?
vSphere Standard Switch не поддерживает согласование LACP. Для стандартного виртуального коммутатора применяют поддерживаемые политики teaming; статический port-channel является отдельным вариантом со своими условиями, включая подходящую политику IP hash. Он не возникает автоматически при подключении двух vmnic и не равнозначен динамическому LACP.
Для LACP нужен поддерживаемый vSphere Distributed Switch и настроенная группа LAG. Состав uplink, соответствие физических портов и политика групп портов должны быть согласованы. Проверяют версию и доступные лицензии конкретной установки. Существование пункта LACP в руководстве к платформе не подтверждает его готовность в текущем экземпляре vCenter.
Миграция управляющего интерфейса между vDS и vSS требует отдельного плана. Если физический Cisco-порт продолжает ожидать LACP, а vmnic уже переведена в независимый стандартный коммутатор, доступ к хосту может исчезнуть. Удерживайте рабочий путь управления и проверяйте новый до отключения прежнего. Для возврата заранее определяют порядок изменения обеих сторон.
Для VMkernel-интерфейсов разных назначений могут применяться разные сетевые схемы. Например, требования к управлению, миграции и хранилищу не обязательно одинаковы. Не объединяйте их только ради уменьшения числа строк в конфигурации. Сначала определяют назначение и требования к отказам, затем согласуют конкретные uplink и группы портов.
При проверке полезно разделять трафик гостевых систем и самого гипервизора. Работа VM в одном VLAN не подтверждает доступность управления или пути миграции. Также проверьте, сможет ли команда эксплуатации восстановить сеть при недоступном vCenter: документация текущих физических портов и доступ к консоли Dell должны быть доступны независимо от обслуживаемого сервиса.
13. Как выбирать bonding в Linux: active-backup или 802.3ad?
Для active-backup используется один рабочий интерфейс и предусмотренный механизм переключения. На стороне Cisco не требуется серверная LACP-группа. Для режима 802.3ad нужен совместимый агрегат, который согласуется с коммутатором. Если линии идут на два Nexus, их участие в одном агрегате обеспечивается соответствующей поддерживаемой архитектурой, например vPC.
У bonding есть собственные настройки контроля линии и выбора участника. Их следует проверять вместе с драйвером и сетевым менеджером конкретного дистрибутива. Наличие физического сигнала не доказывает доступ до шлюза. Выбор мониторинга должен соответствовать принятому виду отказа; он также не должен конфликтовать с ограничениями используемого режима.
Для чтения состояния существующего bond пригодятся:
ip -br link
ip -d link show bond0
cat /proc/net/bonding/bond0
ip -br address
ip route
Здесь bond0 — пример имени. В выводе проверяют режим, участников, состояние линий и, для LACP, сведения об агрегате и партнёре. Если участники оказались в разных агрегаторах или видят неожиданных соседей, анализируют соответствие схемы Cisco и хоста. Не ограничивайтесь первым словом Up в перечне интерфейсов.
IP-адрес и VLAN-интерфейсы обычно назначают на соответствующий логический уровень выбранной конфигурации. Не создавайте случайно независимые адреса и маршруты на физических участниках поверх уже работающего bond. Конкретная структура зависит от наличия bridge, контейнеров и виртуализации. Сначала нарисуйте её, затем воспроизведите в NetworkManager, Netplan или другом штатном инструменте.
Сетевой менеджер должен сохранять конфигурацию после перезагрузки. Ручная настройка, выполненная только до первого успешного теста, может исчезнуть при обслуживании. После согласования результата проверяют штатный запуск и доступ к системе. Делать это стоит в предусмотренное окно с доступным способом восстановления связи.
14. Как согласовать VLAN, access, trunk и native VLAN?
Access-порт обычно передаёт хосту одну сеть без необходимости обрабатывать несколько VLAN-тегов на этом подключении. Trunk переносит несколько VLAN, а сервер или его виртуальный коммутатор должен понимать, какие кадры к какой сети относятся. Выбирают режим по нужному сервису, а не по желанию «включить все возможности».
Для каждой сети запишите VLAN ID, наличие тега на проводе, логический интерфейс хоста, IP-подсеть и шлюз, если он нужен. Native VLAN обрабатывает определённый нетегированный трафик транка по настройкам оборудования. Он должен быть согласован; рассчитывать на случайное совпадение значений по умолчанию не следует.
| Случай | Что ожидает Cisco | Что ожидает хост | Признак ошибки |
|---|---|---|---|
| Одна сеть через access | Обычный access нужного VLAN | Нетегированные кадры на соответствующем интерфейсе | Адрес хоста относится к другой подсети или сеть не видна |
| Несколько сетей через trunk | Разрешённые VLAN и согласованная обработка тегов | VLAN-интерфейсы или группы портов с правильными ID | Работает один сегмент, остальные недоступны |
| Два пути к одной сети | Нужные VLAN доступны на обоих путях | Одинаковая логическая сеть после переключения | Связь пропадает только после отказа основной линии |
| Непредусмотренные VLAN | Ограниченный согласованный список | Только нужные сервису сети | Появился нежелательный доступ между сегментами |
Список allowed VLAN проверяют на логическом port-channel и применимых физических интерфейсах. Изменение на одном участке не подтверждает прохождение VLAN через весь путь. На паре Nexus дополнительно проверяют доступность и согласованность нужных сетей в соответствующих элементах vPC-топологии.
При диагностике сначала выберите один известный VLAN и конкретную пару адресов. Если одновременно проверять много сетей, bond, bridge и маршрутизацию, причина теряется среди нескольких независимых ошибок. После подтверждения базовой связи добавляют остальные сети и повторяют проверку каждой, включая резервный путь.
15. Нужен ли MTU 9000 и как проверить, что jumbo frames проходят целиком?
MTU 1500 остаётся рабочим вариантом для множества задач. Увеличение размера пакета может быть полезно определённой нагрузке, но требует согласованного пути. Если один участок ограничен меньшим MTU, небольшой ping способен работать, а крупная передача — зависать или терять производительность. Увеличивать MTU ради самого числа 9000 не требуется.
Различайте IP MTU и размер кадра, который показывает конкретный коммутатор. Дополнительные заголовки и правила платформы могут влиять на представление значения. Настройка системного jumbo MTU на Cisco и MTU интерфейса хоста не всегда записывается одинаковым числом. Проверять нужно поддерживаемую полезную передачу по выбранному пути.
Для обычного IPv4 без дополнительных IP-опций пакет с ICMP-полезной частью 1472 байта плюс 20 байт IP и 8 байт ICMP даёт 1500 байт. Для IP MTU 9000 аналогичное значение полезной части — 8972 байта. Это арифметика данного пакета, а не универсальная команда для IPv6 и любого туннеля.
# Linux: пример проверки IPv4-пути на 1500 байт без фрагментации
ping -M do -s 1472 -c 4 192.0.2.20

# Windows: тот же размер IP-пакета в указанном сценарии
ping -f -l 1472 192.0.2.20
Адрес здесь документальный; в лаборатории его заменяют адресом согласованного проверочного узла. Если ICMP запрещён политикой сети, отсутствие ответа не доказывает проблему MTU. Тогда используют другой согласованный способ диагностики и счётчики. Для полного результата проверяют оба направления и путь после отказа одной линии.
Сначала подтвердите связь на выбранном базовом MTU. Затем, если приложению действительно нужен jumbo, меняйте согласованные участки и измеряйте результат. Так проще отделить ошибку размера пакета от VLAN, маршрута или режима LACP. Сохраняйте исходные значения, чтобы можно было вернуть предыдущую рабочую конфигурацию.
16. Какие кабели и трансиверы подойдут между Dell и Cisco?
Подбирают совместимую пару интерфейсов, а затем среду соединения. Для короткой линии в стойке может подойти DAC, для другого расстояния — AOC или оптика с подходящими модулями и волокном. Конкретные допустимые исполнения проверяются на обоих концах. Поддержка кабеля коммутатором не подтверждает его поддержку сетевой картой сервера.
При оптическом соединении согласуют скорость, стандарт, длину волны, тип волокна, разъёмы и расстояние. Модули на разных концах могут иметь разные вендорские артикулы, но должны обеспечивать совместимый оптический тракт. Выбирать две случайные детали только по внешнему виду SFP не следует.
DAC — одна кабельная сборка с двумя окончаниями. Для смешанного подключения особенно важна поддержка каждого конца. Длина и тип кабеля влияют на допустимость режима и параметры линии. Переход с 10G на 25G нельзя оценивать только по тому, что новый модуль физически входит в похожий разъём.
Не забывайте о механике стойки: минимальный радиус изгиба, доступ к защёлкам, отсутствие натяжения и понятная маркировка. Плотный кабельный жгут не должен закрывать охлаждение или мешать замене соседнего модуля. После монтажа проверьте соответствие фактической длины и маршрута ведомости подключения.
Сравнить варианты для сетевой стороны можно в материале о выборе SFP и SFP+ для Cisco. При запросе совместимости отправьте точные NIC Dell, модель Cisco, версии ПО и кабельный артикул. На сайте официального поставщика Cisco в России такой запрос полезнее общего вопроса «какой кабель взять для сервера».
17. Почему 25G не поднимается: что проверить в FEC и автосогласовании?
Для 25GbE важны не только одинаковые цифры скорости. Параметры коррекции ошибок FEC и согласования должны соответствовать портам и используемой среде. Несогласованный FEC может привести к отсутствию линии или проблемам качества. Режим зависит от модели, версии ПО, трансивера и длины кабеля.
Нельзя дать общую рекомендацию всегда отключить FEC или принудительно поставить один его вариант на всех соединениях. То, что помогло определённой короткой медной сборке, может оказаться неподходящим для оптического 25G-соединения. Проверяйте требования точных компонентов и поддерживаемые режимы обеих сторон.
Начните с физического уровня: модуль обнаружен, порт активирован, нужная скорость поддерживается, кабель исправен, выбран совместимый режим. Затем сравните FEC и параметры согласования. Каждое изменение выполняют с пониманием, что линия может кратковременно пропасть. При рабочем подключении нужен независимый доступ и согласованное время.
После появления link up наблюдайте счётчики качества, ошибки и стабильность под нагрузкой. Поднявшаяся линия не обязана быть безошибочной. При исправлении несовместимого режима нужно убедиться, что ошибки перестали накапливаться и проблема не вернулась в тесте длительной передачи.
Полезный приём — менять один элемент за раз: кабель, порт, модуль или настройку. Если одновременно переставить всё и изменить FEC, установить причину будет трудно. Сохраняйте условия каждого опыта и исходные счётчики. Результат должен отвечать на вопрос, какое конкретно изменение устранило неисправность.
18. Что проверить в сетевом адаптере PowerEdge: драйвер, прошивку и offload?
Установленная NIC определяется точной моделью, аппаратной ревизией, прошивкой и драйвером. Эти сведения нужны для оценки поддержки скорости, VLAN, виртуализации и дополнительных функций. Общее название Intel, Broadcom или NVIDIA не описывает весь набор возможностей конкретной карты в данном сервере.
Сохраните версии до изменения и используйте согласованный совместимый набор. Обновление драйвера одновременно с созданием bond и заменой коммутатора затрудняет поиск регрессии. Если задача решается настройкой VLAN, добавлять неподготовленное изменение прошивки прямо в рабочее переключение необязательно.
RSS, очереди, аппаратные разгрузки и распределение обработки по CPU влияют на тесты. Но массово отключать offload по случайному совету не стоит. Сначала определяют симптом и сопоставляют его с поддержкой адаптера и ОС. Затем проверяют одно обоснованное изменение при одинаковой нагрузке.
В Linux для инвентаризации драйвера и состояния выбранного интерфейса можно использовать ethtool -i eno1, ethtool eno1 и доступные для драйвера счётчики. Имя интерфейса заменяют фактическим. В Windows начинают с перечня адаптеров и их свойств. Вывод требует интерпретации: отсутствие отдельного показателя у устройства не означает автоматически неисправность.
Для высоких скоростей проверьте, что адаптер установлен в подходящий слот и получает необходимые ресурсы. Приёмка должна учитывать оба направления передачи и несколько характерных нагрузок. Слабое место может находиться в CPU хоста, конфигурации виртуализации или приложении, хотя внешне проблема выглядит как «Cisco не даёт 25G».
19. Как отделить iDRAC от сети хоста и не потерять доступ при настройке?
Управление iDRAC позволяет работать с сервером независимо от установленной ОС, когда это предусмотрено конфигурацией и доступными функциями. Оно не является обычным интерфейсом внутри bonding или виртуального коммутатора хоста. Назначение разъёма и выбранный режим NIC iDRAC нужно знать до подключения кабеля.
Для работ с сетевой конфигурацией особенно полезен независимый управляемый путь. Проверьте вход, доступ к консоли в имеющемся уровне лицензии и возможность перезапуска при необходимости. Если весь доступ к BMC идёт через тот же изменяемый тракт, его наличие на схеме ещё не гарантирует возможность восстановления.
Сеть управления должна иметь контролируемый доступ. Не требуется открывать BMC в интернет, чтобы сделать соединение удобным для инженера. Используйте согласованный защищённый контур, нужные роли и актуальные учётные данные. Документацию для аварийного доступа хранят так, чтобы она оставалась доступной при отказе обслуживаемой среды.
Перед переключением перечислите, какие действия можно выполнить через каждый путь. Например, доступ по SSH к Linux зависит от сети хоста; консоль через iDRAC — от сети управления и включённых функций. Если возможен только один из этих способов, порядок работ должен учитывать это ограничение.
После настройки проверьте, что служебные изменения не затронули доступность BMC. Кабель управления легко перепутать с рабочим подключением, особенно если все порты обозначены одинаковыми цветами. Явная маркировка назначения и отдельная строка в паспорте соединения экономят время при последующем обслуживании.
20. Можно ли тем же LACP объединить iSCSI, SMB и RDMA?
Общий физический Ethernet не делает сетевые механизмы всех протоколов одинаковыми. У iSCSI могут использоваться независимые сессии и multipath, у SMB — Multichannel, у RDMA — собственные требования к адаптерам и сети. Серверный LACP для обычного трафика VM нельзя автоматически считать готовой конфигурацией хранения.
Для iSCSI сначала проверяют поддержку хоста и массива, число путей и выбранный механизм отказоустойчивости. Общий запрет или общее разрешение LACP для всех массивов и версий также будет ошибкой. Эти условия относятся к конкретному стеку. Если проект включает PowerStore и SAN, требуется отдельная проверка его совместимости и работы путей.
Для RDMA важны поддерживаемые NIC, драйверы, выбранный транспорт и требования целевого решения. Не следует включать PFC, ETS и другие настройки повсюду только потому, что сеть работает на 25G. Для RoCE и iWARP требования могут различаться, а конфигурация конкретного аппаратно-программного решения должна выполняться целиком.
Разделение трафика по VLAN полезно для логики доступа, но само по себе не создаёт независимые физические пути и не гарантирует полосу каждому сервису. Если резервное копирование, VM и хранилище делят одну линию, их совместная нагрузка должна помещаться и после предусмотренного отказа. Политики качества обслуживания также требуют проверки в выбранном оборудовании.
В этом руководстве базовый пример относится к серверному Ethernet и поддерживаемому LACP-хосту. Если аппаратная сеть для хранения отличается, её оформляют отдельной частью проекта с собственными адресами, путями, MTU и критериями приёмки. Такое разделение помогает избежать ситуации, когда исправный агрегат обычной сети ошибочно принимают за доказательство работоспособности SAN.
21. Как выглядит понятный лабораторный пример Dell + Cisco Nexus?
Возьмём отдельный учебный стенд: один PowerEdge с Linux и двумя совместимыми сетевыми интерфейсами, два Nexus в уже подготовленной исправной vPC-паре и поддерживаемая версия NX-OS. Первый порт сервера соединён с Ethernet1/11 устройства A, второй — с Ethernet1/11 устройства B. Для обычного трафика выбран bonding 802.3ad. Это условия примера, а не описание проведённых испытаний.
Пусть VLAN110 предназначен для сервиса, VLAN120 — для служебного интерфейса хоста. По серверным линиям оба передаются с тегами. Рабочий port-channel имеет номер 101, и соответствующий серверный vPC также получает номер 101. Совпадение чисел удобно для чтения примера, но важнее правильное соответствие между двумя устройствами и участниками конкретного подключения.
До настройки серверных портов проверяют vPC-домен, peer-link, keepalive и наличие необходимых сетей. Если пара уже имеет ошибки совместимости, не стоит добавлять к ним диагностику нового bond. Сначала устраняют проблему базовой инфраструктуры. Хост получает доступ к каждому требуемому сегменту через согласованную серверную схему.
Тестовый адрес выбирают из согласованной лабораторной подсети, а iDRAC подключают через независимое управление. Примеры адресов 192.0.2.0/24, 198.51.100.0/24 и 203.0.113.0/24 используются в документации и здесь не обозначают реальные адреса покупателя. VLAN ID и номера портов также условные: перед применением их сопоставляют со своей схемой.
Для Hyper-V SET этот стенд меняется принципиально: серверный LACP и vPC101 из примера не создаются, оба порта настраиваются самостоятельно. Для VMware сначала выбирают допустимую схему vSS или vDS. Пример нельзя переносить между этими тремя вариантами только заменой имени операционной системы.
22. Какие настройки Cisco соответствуют такому LACP-хосту?
Ниже показан сокращённый фрагмент серверной стороны Nexus для описанного стенда. Он предполагает, что vPC-пара, необходимые VLAN, базовые параметры линии и маршруты уже подготовлены. Это не полная конфигурация пары и не команда для Cisco ACI: режимы NX-OS, ACI и IOS XE требуют своих инструментов и последовательностей.
feature lacp

interface Ethernet1/11
  description DELL01_NIC_TO_THIS_NEXUS
  switchport
  switchport mode trunk
  switchport trunk allowed vlan 110,120
  channel-group 101 mode active
  no shutdown

interface port-channel101
  description DELL01_LACP
  switchport
  switchport mode trunk
  switchport trunk allowed vlan 110,120
  spanning-tree port type edge trunk
  vpc 101
  no shutdown
Соответствующий фрагмент применяется на каждом участнике пары с проверкой фактического физического порта. В данном примере на каждом Nexus только одна локальная серверная линия; в сумме хост подключён двумя кабелями. Наличие одинакового port-channel101 на двух произвольных независимых устройствах без исправного vPC-домена этих условий не создаёт.
Параметр edge trunk предназначен для согласованного серверного края, где не ожидается подключение другой коммутационной топологии. Его нельзя использовать как универсальный способ подавить проблемы петель. Если сервер пересылает кадры между внешними интерфейсами или подключение имеет другое назначение, поведение STP и защит проверяют отдельно.
Синтаксис и применимость каждой строки сверяются с точной моделью и версией. Пример не задаёт скорость, FEC, native VLAN, политику безопасности и системный MTU: эти значения выбираются под существующий согласованный тракт. Также здесь отсутствует настройка самого Linux bond. Успех требует правильных обеих сторон.
В рабочей среде изменение последнего доступного управляющего интерфейса выполняют только с подготовленным восстановлением. Не добавляйте действующий порт в новый channel-group без понимания текущей связи. Сначала сохраняют прежние значения и планируют момент перехода, затем проверяют состояние группы и сервиса.
23. Какие команды показывают состояние Nexus без изменения конфигурации?
Для первичного чтения состояния в поддерживаемом NX-OS используют несколько групп команд. Они отвечают на разные вопросы: что подключено физически, собрался ли агрегат, согласована ли vPC-пара и проходят ли нужные сети. Команды и детализация могут различаться по версии; номера в примере заменяют фактическими.
show interface status
show interface Ethernet1/11
show port-channel summary
show lacp neighbor
show vpc brief
show vpc consistency-parameters global
show interface trunk
show vlan brief
Начните с соответствия порта и кабеля. Затем посмотрите, включён ли нужный физический участник в правильный port-channel. Обозначения состояний читают по легенде вывода данной версии. Порт, который физически поднят, но исключён из агрегата или приостановлен из-за несогласованности, требует другой диагностики, чем порт без сигнала.
В сведениях о LACP-партнёре проверяют ожидаемый системный идентификатор и соответствие участников. Для vPC отдельно смотрят готовность peer-link, связь keepalive и результат проверки параметров. Если проблема относится к определённому серверному vPC, полезно уточнить параметры соответствующего интерфейса штатной командой своей версии.
Состояние VLAN не заканчивается на факте его создания. Проверьте, разрешена ли сеть на транке и активна ли на нужном пути. Затем переходите к адресам и маршрутам хоста. Так удаётся остановиться на первом неподтверждённом уровне, вместо одновременного изменения bond, IP, маршрутизации и оптики.
Сохраните вывод до и после изменений вместе со временем. Данные двух устройств, снятые с большой разницей, могут отражать разные состояния. Для прерывистой проблемы особенно полезны согласованные временные метки журналов сервера и Cisco: без них кратковременное изменение на одной стороне трудно сопоставить с симптомом приложения.
24. Как искать проблему по симптому, не меняя всё одновременно?
Полезная диагностика начинается с наблюдаемого нарушения: линия не поднимается, не собирается LACP, не проходит один VLAN, мала скорость или пропадает связь после отказа. Для каждого случая есть свой первый набор проверок. Общая команда «перезагрузить всё» стирает часть полезных сведений и не объясняет причину.
| Симптом | Первые проверки | Что пока не доказано |
|---|---|---|
| Нет физической линии | Порт, питание NIC, кабель, модуль, скорость, FEC, согласование | VLAN и приложение ещё не участвуют в исправлении физического уровня |
| Линии подняты, агрегат не готов | Режим хоста, active/passive, партнёр, параметры участников | Два индикатора не подтверждают LACP |
| Не работает один VLAN | Теги, allowed list, native VLAN, логический интерфейс, путь через сеть | Успех другой сети не подтверждает этот сегмент |
| Маленькие пакеты проходят, передача зависает | MTU пути, счётчики, политика ICMP и обработка больших пакетов | Обычный ping не подтверждает jumbo |
| Один поток медленный | Линейный предел, RTT, CPU, окно TCP, удалённый узел | Суммарная скорость агрегата не является обещанием одному потоку |
| Связь теряется при переключении | Доступность VLAN через второй путь, хостовая политика, верхняя сеть | Резервный кабель не доказывает резервирование сервиса |
Для каждой гипотезы выбирают проверку, результат которой различает причины. Если не поднимается линк, исправный заведомо совместимый кабель помогает проверить часть тракта. Если работает только один VLAN, менять драйвер без оснований менее полезно, чем сравнить теги и список разрешённых сетей.
Меняйте одно условие и повторяйте тот же тест. Если после замены кабеля одновременно сменить FEC и VLAN, успешный результат останется необъяснённым. Для дальнейшего обслуживания полезно знать точную причину и устойчивое рабочее состояние. Финальный протокол должен содержать исправление, а не только запись «после настройки всё заработало».
25. Какие счётчики отличают плохую линию от перегрузки?
Ошибки приёма, CRC, исправления FEC, отбрасывания и заполнение очередей описывают разные события. Их нельзя складывать в один показатель «ошибки сети». Рост ошибок на физическом уровне требует проверки качества тракта; drops при перегрузке очереди могут возникать на исправной линии из-за характера трафика.
Снимайте разницу за выбранный интервал. Счётчик, который накапливался год, не показывает частоту нарушения за последние пять минут. Зафиксируйте исходное значение, время, нагрузку и конечный результат. Сброс счётчиков не всегда нужен и может уничтожить сведения, полезные другой команде эксплуатации.
Сопоставляйте обе стороны одной линии. Если сервер и коммутатор видят разные симптомы, учитывайте направление передачи и источник счётчика. Для оптики при наличии диагностики полезны показатели Tx/Rx и события модуля. Отсутствие цифровой оптической диагностики у отдельного кабеля не доказывает его неисправность.
Кратковременные bursts способны переполнить очередь, хотя средняя загрузка порта выглядит низкой. Поэтому минутное среднее не всегда объясняет задержки приложения. Проверьте момент сбоя, распределение трафика, отбрасывания и совпадение с резервным копированием, массовым запуском VM или другими фоновыми операциями.
При исправлении сначала сформулируйте ожидаемое изменение. Например, после устранения проблемы линии ошибки должны перестать расти в повторяемом тесте; после перераспределения нагрузки должны улучшиться выбранные показатели очередей и приложения. Само включение дополнительной функции не является результатом, пока измерения не подтвердили нужный эффект.
26. Как проверять 10/25G с iperf3 и не принять красивую цифру за готовность приложения?
Для проверки сети нужен второй узел, который способен принять и отправить требуемый объём трафика. Если удалённый сервер подключён через 1GbE, результат не опишет весь потенциал 25G-порта Dell. Сначала определяют полный путь теста и возможности обеих машин, затем выбирают длительность и допустимую нагрузку.
Пример для отдельной согласованной лаборатории:
# На тестовом принимающем узле
iperf3 -s

# На проверяемом хосте: один поток, затем четыре, затем обратное направление
iperf3 -c 192.0.2.20 -t 30
iperf3 -c 192.0.2.20 -P 4 -t 30
iperf3 -c 192.0.2.20 -P 4 -t 30 -R
Адрес заменяют лабораторным. Такие проверки создают трафик, поэтому их не запускают без согласования на критичном рабочем тракте. Сравнивайте одинаковые условия и сохраняйте версии инструмента, число потоков, направление и длительность. Примеры выше не выполнялись на вашем оборудовании и не обещают определённую скорость.
Один поток показывает один сценарий, несколько — другой. Рост результата при увеличении параллелизма может быть связан с распределением хеша, обработкой CPU и другими особенностями теста. Чтобы понять участие агрегата, одновременно наблюдают счётчики физических линий. Общая цифра без распределения по участникам не объясняет, какой ресурс действительно использован.
Обратное направление проверяют отдельно: передающая сторона выбирает путь, а возможности CPU и приёмной обработки могут отличаться. Асимметричный результат не доказывает неисправность сам по себе, но требует объяснения. Проверьте настройки обеих сторон и состав маршрута, прежде чем покупать другой коммутатор.
После сетевого теста выполняют прикладной: копирование характерных файлов, работу базы или другой сервис. iperf3 не измеряет скорость дискового массива и не подтверждает правильность прав доступа. Успешная синтетическая передача — одна из частей приёмки, с которой удобно отделить сетевое ограничение от прикладного.
27. Как задержка влияет на передачу: расчёт BDP без мифов о LACP?
Для заполнения канала TCP-передача должна удерживать достаточный объём неподтверждённых данных. Полезное приближение — bandwidth-delay product: скорость в байтах за секунду умножают на RTT в секундах. Это расчётный объём данных в пути, а не готовое универсальное значение для настройки буфера любой ОС.
| Линейная скорость | Условный RTT | Расчёт BDP |
|---|---|---|
| 10 Гбит/с | 0,2 мс | 250 000 байт, или 0,25 МБ |
| 25 Гбит/с | 0,2 мс | 625 000 байт, или 0,625 МБ |
| 10 Гбит/с | 2 мс | 2 500 000 байт, или 2,5 МБ |
| 25 Гбит/с | 2 мс | 6 250 000 байт, или 6,25 МБ |
Значения рассчитаны в десятичных единицах. Например, 25 000 000 000 бит/с ÷ 8 × 0,002 с = 6 250 000 байт. RTT выбран как условие примера; он не описывает задержку любой серверной сети. В реальном тракте измеряют нужный путь, а также учитывают потери и работу управления перегрузкой.
Если приложению не удаётся держать достаточный объём данных в пути, дополнительный участник LACP сам по себе проблему одного соединения не устранит. С другой стороны, не следует сразу принудительно увеличивать все буферы. Современные стеки имеют собственное управление, а точные параметры зависят от ОС и задачи. Сначала подтверждают причину ограничением и повторяемым тестом.
Особенно легко перепутать задержку сети и ожидание приложения. Если удалённая сторона медленно читает или записывает данные, доступная полоса физического порта может оставаться свободной. Сопоставьте сетевые измерения, загрузку CPU и работу хранилища. Затем меняйте именно тот элемент, который ограничивает выбранную операцию.
28. Как рассчитать uplink, если к паре Cisco подключено много Dell?
Пусть двенадцать серверов имеют по одному 25G-подключению к каждому Nexus. На одном коммутаторе сумма серверных линейных скоростей равна 12 × 25 = 300 Гбит/с. Если от него вверх предусмотрены два uplink по 100G, их сумма — 200 Гбит/с. Формальное отношение downlink к uplink составляет 1,5:1.
Это отношение не означает, что сеть обязательно перегружена. Часть трафика может оставаться локально, а серверы редко используют все порты одновременно на максимум. Но расчёт показывает границу, которую нужно проверить при совместной нагрузке. Если все 300 Гбит/с должны одновременно уйти через 200 Гбит/с, конфигурация не обеспечит такую передачу независимо от бренда.
Рассмотрите путь после отказа. Часть нагрузки может перейти на оставшийся коммутатор, изменится распределение по uplink и peer-link. Штатная средняя загрузка пары не описывает этот режим. Требование «пережить отказ» должно включать не только доступность адресов, но и приемлемую производительность нужных сервисов.
Модель N9K-C93180YC-FX3, например, имеет 48 портов 1/10/25G SFP28 и шесть 40/100G QSFP28. При планировании из этих портов выделяют соединения верхнего уровня, peer-link и другие необходимые подключения. Максимальное число разъёмов нельзя полностью записать в одну роль, если они одновременно нужны для другой.
В закупку включают схему роста: какие серверы добавятся, какие соединения потребуются и какие ограничения появятся раньше. Если вопрос пока состоит в выборе класса оборудования, полезно отдельное руководство по выбору Cisco для серверов. В текущем проекте расчёт подтверждает конкретное подключение и его поведение при согласованной нагрузке.
29. Сколько скорости должно остаться после отказа одного кабеля?
Пара 25G-линий даёт в сумме 50 Гбит/с номинальной полосы для подходящего набора потоков. После потери одной физической линии остаётся одна линия 25G. Если рабочая нагрузка требует устойчивых 32 Гбит/с, такая конфигурация не сохранит прежнюю полосу после отказа. Обнаружение и переключение могут сработать правильно, а приложение всё равно получит меньше требуемого ресурса.
Поэтому отдельно задают минимальную аварийную производительность. Иногда допустимо замедлить резервное копирование и сохранить интерактивные сервисы. Иногда остановка фоновой задачи недопустима. Эти требования влияют на число интерфейсов, скорость и распределение приоритетов. Универсальный процент запаса без профиля нагрузки может создать лишние расходы или недостаточную сеть.
Сравнение 2 × 10G и 1 × 25G хорошо показывает разницу целей. Одна 25G-линия способна дать больший номинальный предел одному обычному потоку, чем участник 10G-агрегата. Но при её отказе альтернативного кабеля нет. У двух 10G-участников после потери одного останется 10G, если остальная схема действительно обеспечивает доступ.
Число кабелей также не равно числу независимых адаптеров. Два порта одной NIC могут отказать вместе с картой. Если требования включают отказ адаптера, нужен поддерживаемый путь через другое устройство и соответствующая политика хоста. Для SET и специальных программных решений отдельно проверяют допустимость выбранного состава NIC.
Во время теста отказа смотрят не только момент восстановления ping. Измеряют доступность приложения, потери или повторные передачи и производительность оставшегося пути. Затем возвращают линию и подтверждают нормализацию. Сервис может пережить отключение, но начать терять пакеты именно при возврате неправильно согласованного участника.
30. Как проверить отказоустойчивость без бессистемного отключения кабелей?
Сначала выберите один контролируемый отказ и ожидаемое поведение. Например, потеря серверной линии A должна сохранить доступ к двум определённым VLAN через линию B. Отдельный сценарий относится к отказу всего Nexus, ещё один — к потере верхнего пути. Эти проверки подтверждают разные свойства и не заменяют друг друга.
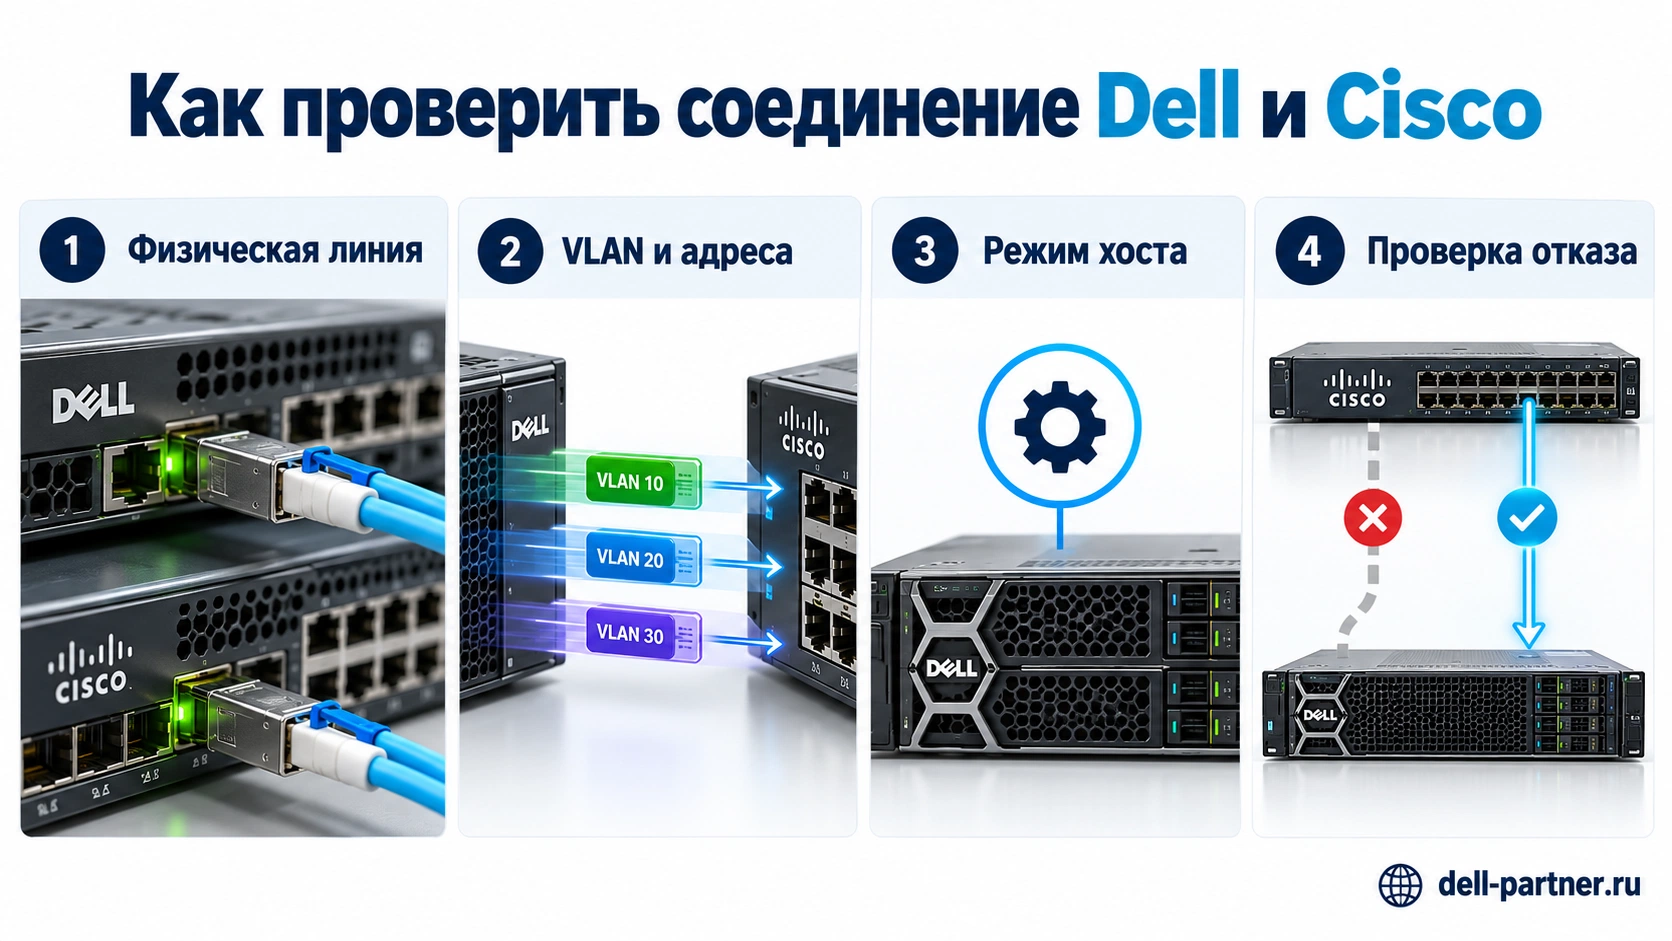
До начала снимите исходные показатели и включите согласованное наблюдение. Нужны время, состояние хоста, vPC и портов, контрольные обращения к приложению. На производственной системе проверку проводят в согласованном объёме с доступным восстановлением. Для части опасных сценариев сначала используют стенд, где отказ не затронет рабочие данные.
После отключения проверьте конкретный результат: какие потоки сохранились, доступны ли все сети, не появилась ли перегрузка оставшегося пути. Затем восстановите исходную схему и убедитесь, что оба участника вернулись в правильное состояние. Только после этого переходят к следующему событию.
Таймеры интерпретируйте по их назначению. Например, Linux lacp_rate fast запрашивает у партнёра отправку LACPDU раз в секунду, slow — раз в 30 секунд. Это не гарантированное время восстановления приложения. На фактическую паузу влияют вид отказа, обнаружение, хостовый стек, коммутация, верхняя сеть и поведение самого сервиса.
В протоколе запишите, что проверялось и что осталось за пределами испытания. Удачное отключение одного DAC не подтверждает переживание отказа адаптера, всей пары коммутаторов или потери помещения. Такая точность помогает владельцу системы понимать реальные границы защиты и выбирать следующие улучшения.
31. Почему link up есть, а сервер или приложение недоступны?
После подтверждения физического уровня проверьте конкретную сеть и адрес. У хоста должны быть правильные IP, маска и соответствующий логический интерфейс. Для связи за пределами подсети нужен корректный маршрут. Ошибка шлюза или привязка адреса к неправильному VLAN не устраняется увеличением скорости порта.
Далее посмотрите разрешение адресов соседей и путь пакета. Недоступность сервера по имени при работающем доступе по IP может относиться к DNS. Доступность шлюза при недоступном приложении требует проверки маршрутизации, политик и самого сервиса. Выделение этих случаев экономит время: одинаковая фраза «нет сети» описывает слишком разные нарушения.
Политики межсетевого экрана, ACL и правила самого хоста могут ограничивать нужный порт приложения. Не требуется временно отключать всю защиту, чтобы выполнить проверку. Достаточно согласованно проверить конкретный поток: источник, назначение, протокол и порт. При необходимости анализируют журналы и разрешённый захват трафика в соответствующей точке.
Для виртуальной машины дополнительно проследите путь через её виртуальный адаптер, группу портов, виртуальный коммутатор и физический uplink. Успех самого гипервизора не подтверждает правильную конфигурацию каждой гостевой сети. Обратный трафик также должен иметь корректный путь; односторонняя передача не доказывает полноценную связность.
Наконец, убедитесь, что приложение действительно слушает нужный адрес и порт и готово обработать запрос. Ошибка базы данных, сертификата или учётной записи может проявляться как недоступный сервис при полностью исправном Ethernet. Приёмка соединения должна заканчиваться прикладной операцией, которую пользователь сможет повторить в обычной работе.
32. Почему связь появляется только после загрузки ОС и что учитывать для PXE?
До запуска ОС сетевой интерфейс работает с другим набором возможностей и настроек. Если штатная связь требует хостового bonding, она не обязана существовать в таком же виде на этапе загрузки прошивки или PXE. Выбранная загрузочная процедура должна соответствовать доступным возможностям NIC и коммутатора.
Не следует включать случайный fallback или ослаблять проверки агрегата только ради появления PXE. Поддерживаемые варианты зависят от оборудования и программного стека. Для проекта заранее определяют, как выполняется первоначальная установка, переустановка и аварийное восстановление. Эти операции проверяют до передачи оборудования в эксплуатацию.
Один из вариантов — использовать предусмотренную конфигурацией отдельную загрузочную линию или установку через доступные средства удалённой консоли и виртуальных носителей. Это требует соответствующих функций и лицензий управления. Если установка зависит от одного специального порта, его назначение нужно сохранить в документации.
Проверка после перезагрузки полезна и для обычной эксплуатации. Сетевой менеджер должен восстановить bond, VLAN и маршруты, а службы — дождаться необходимых подключений. Состояние, созданное временными ручными командами, не равно сохранённой рабочей конфигурации. Контрольный запуск выполняют с доступным способом восстановления связи.
В плане обслуживания также учитывают обновления драйвера и прошивки: после них поведение загрузки может измениться. Сохраняйте проверенную последовательность установки и нужные пакеты. Тогда восстановление сервера будет опираться на воспроизводимую процедуру, которую сможет выполнить назначенный специалист.
33. Можно ли объединить Cisco Nexus и Dell PowerSwitch в одну пару?
Открытые протоколы позволяют строить совместимые соединения между разным оборудованием, но фирменные многокорпусные механизмы требуют своей поддерживаемой архитектуры. Cisco vPC не создают из одного Nexus и одного Dell PowerSwitch. Dell VLT и Cisco vPC также нельзя считать взаимозаменяемыми настройками одного общего домена.
Если в сети уже есть коммутаторы обоих производителей, между ними проектируют согласованные связи. Проверяют VLAN, агрегацию при её использовании, STP, маршрутизацию и ограничения конкретных функций. Это отличается от подключения двух физических интерфейсов одного PowerEdge к готовой Nexus-паре.
Отдельно различайте Cisco Nexus в NX-OS и ACI. Одинаковая аппаратная модель может использоваться в разных режимах с разным способом управления. Приведённый серверный фрагмент NX-OS не является инструкцией настройки ACI через APIC. До запроса работ укажите действующий режим сети, чтобы исполнитель выбрал подходящую процедуру.
Catalyst тоже не следует настраивать по примеру Nexus с vPC. У разных серий Catalyst существуют свои возможности стекинга и виртуализации, зависящие от модели. Если задача решается подключением к имеющемуся Catalyst, сначала проверяют его точную архитектуру и функции, затем согласуют режим сервера.
Для покупателя практический вывод прост: в запросе должны быть артикулы и схема, а не только слова Dell и Cisco. При необходимости связать две уже существующие сетевые инфраструктуры оформляют отдельный проект совместимости. Это позволит учесть границы протоколов и не обещать функций, которых выбранная комбинация устройств не поддерживает.
34. Что включить в комплект поставки для двенадцати серверов с двумя линиями?
Состав поставки считают по всей схеме. Для учебного примера возьмём двенадцать PowerEdge, по одному 25G-порту каждого сервера в Nexus A и Nexus B, два физических соединения peer-link по 100G и по два uplink100G от каждого Nexus. Keepalive и управление проходят через предусмотренную отдельную управляющую инфраструктуру.
| Позиция | Количество в примере | Что проверить |
|---|---|---|
| Серверные порты 25G | 24 на стороне хостов | Поддерживаемые NIC, число карт и независимость отказов |
| Серверные порты Nexus | 12 на каждом устройстве | Нужные скорости, активация портов и запас под рост |
| Серверные кабельные линии | 24 | Если выбраны DAC — 24 совместимые сборки; для оптики считается полный тракт |
| Физические линии peer-link | 2 между устройствами | Два порта на каждом Nexus, подходящая среда и полоса |
| Верхние соединения | 4, по два на Nexus | Свободные порты и поддержка с обеих сторон |
| Управление и keepalive | По отдельной схеме | Связность, независимость путей, VLAN и доступы |
| ПО и работы | По спецификации проекта | Лицензии, настройка, маркировка, проверка и документация |
Если серверные линии выполнены на отдельных оптических модулях, для 24 соединений потребуется по одному модулю на каждом конце, всего 48, а также подходящие волокна. Если используются DAC, модульные окончания входят в кабельную сборку и отдельно не прибавляются как ещё 48 самостоятельных трансиверов. Смешивать эти два способа подсчёта нельзя.
Для шести 100G-позиций на каждом Nexus в примере распределение такое: два порта заняты peer-link, два — uplink, два остаются до учёта прочих задач и ограничений выбранной конфигурации. Это арифметика данной схемы, а не обещание полностью свободных портов в любой поставке. Параллельно учитывают режимы, лицензии и фактическую занятость.
Добавьте управление iDRAC, питание, монтаж и запасные детали по принятой сервисной модели. Количество резервных модулей выбирают по срокам замены и критичности, а не как обязательный одинаковый процент для всех проектов. Для удалённой площадки одна заранее совместимая запасная сборка иногда важнее, чем небольшая экономия на первоначальном комплекте.
Сведения о направлении воздушного потока и блоках питания Cisco также должны совпадать с размещением. При заказе из каталога Nexus 9000 запрашивайте полный состав шасси, модулей, вентиляторов и нужного ПО. Название модели без комплектации недостаточно для воспроизводимого монтажа.
35. Три сценария: как выбрать конфигурацию под конкретный PowerEdge?
Следующие ситуации учебные. Они показывают ход проверки и расчёта, не описывают результаты испытаний или реальные обращения клиентов. Денежные значения, скорости приложений и время переключения для реального проекта получают отдельно, после проверки его оборудования и требований.
Linux: два 25G-порта, один большой поток и много независимых клиентов
Пусть Linux-сервер обслуживает несколько десятков независимых клиентов, но также каждую ночь передаёт большой архив одному получателю. Выбран bond 802.3ad с двумя линиями 25G в поддерживаемую пару Nexus vPC. Для клиентской нагрузки суммарная полоса агрегата может оказаться полезной: разные потоки способны попасть на разных участников при соответствующем составе хеша.
Ночная передача одним обычным TCP-соединением имеет другой предел. Если архив размером 4 ТБ должен пройти по одной линии 25G, теоретическое время только по номинальной полосе составит 4 000 000 000 000 ÷ 3 125 000 000 = 1280 секунд, или 21 минуту 20 секунд. Это нижняя расчётная оценка без накладных расходов и ограничений систем. При условной полезной скорости 2 ГБ/с передача займёт 2000 секунд, то есть 33 минуты 20 секунд.
Если бизнес требует передать этот архив за десять минут, конфигурация не подтверждена расчётом одного 25G-потока. Рассматривают более быстрый интерфейс, поддерживаемый многопоточный механизм приложения или иное окно. Добавить второй кабель и оставить тот же единичный поток недостаточно для обещания нужного срока.
Испытание разделяют на три части: один поток, несколько независимых потоков и характерную прикладную передачу. Во всех случаях наблюдают загрузку обоих физических участников и CPU. Затем повторяют согласованный сценарий с одной отключённой линией. Для приёмки важны сроки задачи и поведение после отказа, а не только успешный статус создания bond.
Hyper-V: два кабеля в Nexus есть, но LACP на серверных портах лишний
Во втором примере PowerEdge использует Hyper-V SET. На Cisco заранее создали port-channel по образцу Linux, потому что в обоих случаях было по два кабеля. Такая одинаковая внешняя коммутация скрывает разные требования хоста. Для SET необходима switch-independent схема, поэтому серверные порты должны соответствовать ей.
Исправление начинают с чтения текущей конфигурации и карты соответствия адаптеров. Определяют, через какой путь доступны хост и VM, проверяют независимую консоль и сохраняют настройки обеих сторон. После этого составляют переход к самостоятельным портам с согласованными VLAN. Рабочий тракт не разрушают одновременной сменой всех интерфейсов.
В данном сценарии vPC может продолжать обслуживать другие устройства и верхние связи. Удалять всю инфраструктуру vPC ради SET не требуется. Изменяется серверное подключение конкретного хоста. Это уменьшает область работ и позволяет проверить результат без ненужных изменений для соседних систем.
После перехода проверяют управление, VM в разных сетях, служебные интерфейсы и предусмотренные операции. Затем испытывают потерю линии A и линии B по очереди. Для каждого случая фиксируют доступность и достаточную полосу. Если один VLAN отсутствует на резервной стороне, проблема относится к доступности сети через путь, даже когда сама команда SET настроена правильно.
VMware: восстановление сети важнее поспешного перевода всех uplink в LAG
В третьем примере существующий PowerEdge использует vSS, а при обновлении сети планируется LACP на vDS. Здесь меняются и физическая схема Cisco, и виртуальная конфигурация. Сначала подтверждают поддержку нужных версий и функций, затем готовят LAG, группы портов и способ сохранения управления на время перехода.
Если все vmnic сразу включить в физический LACP, пока хост ещё использует прежний независимый режим vSS, можно потерять доступ до завершения виртуальной настройки. Поэтому последовательность согласуют между серверным и сетевым инженерами. Существующий подтверждённый путь удерживают до готовности нового; доступ к консоли не зависит от переносимого управляющего интерфейса.
Для проверки выбирают VM и VMkernel-интерфейсы с понятными назначениями. Успешный доступ одной машины через новый VLAN не подтверждает путь хранения, миграции и управления. Эти операции проверяют отдельно. До массового переноса сохраняют описание возврата к предыдущей конфигурации с учётом изменения физического LACP.
Если после перехода задача не требует LACP и хорошо решается другой поддерживаемой политикой teaming, нет необходимости создавать его ради самого наличия функции. Технический выбор должен соответствовать требуемой полосе, резервированию и возможностям сопровождения. Сравнение подходов к самим вычислительным узлам вынесено в руководство по Dell для виртуализации; здесь проверяется их соединение с сетью.
36. Как сравнить стоимость двух вариантов подключения?
Сравнивайте одинаковый состав: сетевые адаптеры, коммутаторы, среды подключения, лицензии, монтаж, настройку и приёмку. Вариант без нужных оптических модулей не является более дешёвой равноценной поставкой. Опции, без которых рабочая схема невозможна, входят в обязательную часть предложения.
Для учебного примера зададим полностью условные суммы, которые не относятся к текущим ценам Dell или Cisco. Вариант A стоит 600 тысяч рублей по оборудованию, требует 120 тысяч на совместимые подключения и 80 тысяч на работы. Вариант B — 680 тысяч по оборудованию, 60 тысяч по подключениям и 50 тысяч по работам. Сравним первоначальные учтённые расходы:
| Условная статья | Вариант A, тыс. руб. | Вариант B, тыс. руб. |
|---|---|---|
| Оборудование | 600 | 680 |
| Подключения | 120 | 60 |
| Работы и приёмка | 80 | 50 |
| Итого | 800 | 790 |
Первоначально более дорогой комплект B оказался дешевле на 10 тысяч по заданным условиям. Это не характеристика производителей: результат изменится вместе с составом и ценами. В реальное сравнение добавляют обслуживание, размещение, энергопотребление и другие отличающиеся статьи на одинаковый срок и налоговой основе.
Неразрешённые вопросы совместимости также имеют стоимость. Если кабель указан как «аналог по наличию», а проверка отсутствует, нельзя считать его гарантированно рабочей экономией. Попросите точные артикулы, результат проверки согласованного соединения и условия замены. Это делает сравнение полезным до оплаты и уменьшает число непредвиденных доплат после доставки.
Стоимость отказа оценивают отдельно с владельцем процесса. Для некритичной лаборатории допустим простой, для рабочего сервиса может потребоваться запасной модуль и быстрый выезд. Сервисные обязательства должны различать время реакции, доставку детали и восстановление связи. Один общий срок «поддержка 24/7» не описывает эти параметры.
37. Как принять соединение Dell и Cisco и что сохранить в документах?
Приёмка строится на заранее согласованных результатах. Оборудование должно совпадать со спецификацией, физические линии — быть стабильными, хост и Cisco — использовать совместимые режимы, сети — проходить по нужным путям, а приложение — выполнять контрольную задачу. Каждый пункт подтверждается отдельным наблюдением.
| Проверка | Что считается подтверждением | Что сохраняют |
|---|---|---|
| Состав и коммутация | Точные артикулы, порты и кабели соответствуют проекту | Ведомость, маркировку, схему |
| Физические линии | Нужная скорость, стабильность, объяснимые счётчики | Версии и показатели за тестовый интервал |
| Режим хоста | SET, bonding или teaming соответствует схеме Cisco | Вывод состояния и конфигурацию |
| VLAN и адреса | Все нужные сегменты доступны через предусмотренные пути | Паспорт сетей и результаты обращений |
| Производительность | Контрольная нагрузка выполняет согласованные условия | Направление, потоки, длительность, прикладной результат |
| Отказы и возврат | Подтверждён конкретный согласованный сценарий | Вид отказа, время, эффект, ограничения |
Дополните комплект схемой управления, контактами исполнителей и порядком изменений. Серверная и сетевая команды должны одинаково понимать, что разрешено менять на каждой стороне. Иначе следующая плановая настройка VLAN может нарушить согласованный агрегат, хотя оборудование останется исправным.
Проверяйте оповещения на предусмотренных событиях. Инженер должен получить сообщение о нужном интерфейсе или устройстве и определить физическое место по документации. Если сообщение приходит с непонятным именем или без связи с кабелем, время диагностики увеличится. Правильная маркировка и единые имена здесь имеют непосредственную эксплуатационную ценность.
После передачи повторяемые настройки полезно оформить как утверждённый профиль. Но профиль относится к определённым моделям, версиям и назначению. Он не становится универсальным для SET, Linux и VMware одновременно. При изменении стека соответствующие условия пересматривают, сохраняя исходную конфигурацию и подтверждённый способ возврата.
38. Как сформулировать запрос поставщику, чтобы получить рабочую связь?
Вместо запроса «нужны два кабеля 25G» опишите результат: «Подключить такой-то Dell PowerEdge с указанной NIC и ОС к существующей паре Cisco. Нужны перечисленные VLAN, минимальная полоса при штатной работе и после отказа, независимое управление и подтверждённый комплект». Приложите инвентаризацию без паролей и других секретов.
Если запрос начинается из карточки Dell PowerEdge R760, отдельно укажите точный выбранный сетевой адаптер: корпусная модель не задаёт его автоматически. Если Cisco уже установлен, пришлите его артикул, режим NX-OS или ACI, версию и доступные порты. Для нового оборудования запросите полную спецификацию и схему работ.
- Назначение интерфейсов: VM, управление, миграция, резервное копирование или другой трафик.
- ОС, гипервизор, точные версии и выбранный механизм teaming.
- План портов, скорости, расстояния, среда и поддерживаемые артикулы.
- VLAN, обработка тегов, MTU, маршруты и необходимые ограничения доступа.
- Какие отказы требуется переживать и с какой минимальной производительностью.
- Окно работ, независимое управление, контрольные тесты и возврат.
- Лицензии, документация, запасные детали и условия обслуживания.
На сайте официального поставщика Cisco можно запросить сетевую часть и совместимые подключения, а через Dell Partner — серверную конфигурацию. У двух предложений должен быть единый согласованный интерфейс ответственности: кто проверяет тракт целиком, кто настраивает каждую сторону и кто подтверждает прикладной результат.
До поставки уточните все обязательные позиции. Кабель нужной длины, доступный порт, подходящий модуль и функция управления — части одного рабочего соединения. Перечень устройств становится готовым решением после проверки их совместной работы по описанной схеме, с понятными условиями эксплуатации и подтверждённой приёмкой.
39. Частые вопросы о подключении сервера Dell к коммутатору Cisco
Можно ли подключить сервер Dell к Cisco без специального переходника между брендами?
Да, если совпадают поддерживаемые Ethernet-интерфейсы и параметры соединения. Отдельного универсального переходника «Dell — Cisco» нет. Проверять нужно точный сетевой адаптер, порт Nexus, кабель, трансиверы и программные версии. Например, одинаковая форма SFP28 ещё не подтверждает работу выбранного DAC на обоих концах и нужной скорости. В заявке поставщику перечислите оба оконечных устройства, длину линии и требуемый режим. Если один конец уже установлен, запросите комплект под его фактический артикул, а не только под название семейства. После поставки проверьте соединение нагрузкой и отказом предусмотренного пути, сохранив результаты вместе со спецификацией.
Достаточно ли вставить два кабеля, чтобы получить резервирование?
Два кабеля создают два физических пути, но их работу определяет программная схема. Без согласованного bonding, teaming или другого поддерживаемого механизма можно получить два самостоятельных интерфейса, конфликт адресов либо неиспользуемый резерв. На хосте заранее задают роли портов и способ переключения, на Cisco — соответствующие VLAN и режим соединения. Затем проверяют доступ к приложению при отключении каждого пути. Если обе линии входят в одну двухпортовую NIC, отказ этого адаптера может затронуть их одновременно. Если оба коммутатора питаются от одного неисправного источника, два устройства также не устраняют общую причину отказа.
Что выбрать для Dell: LACP или vPC?
Это разные части архитектуры, поэтому выбирать между ними как между заменами неверно. LACP согласует объединение физических линий между участниками агрегата. vPC позволяет поддерживаемой паре Nexus представить подключённому устройству распределённый port-channel. У Linux-сервера с bonding 802.3ad оба механизма могут работать вместе: LACP на серверном подключении, vPC между коммутаторами. Для Hyper-V SET серверный LACP не требуется, хотя сами Nexus могут использовать vPC в других соединениях сети. Решение начинается с возможностей хоста и требуемого поведения при отказе. Только затем выбирают механизм на стороне Cisco и проверяют ограничения конкретной версии ПО.
Почему два порта 25G не ускорили копирование файла вдвое?
Один TCP-поток при обычном распределении LACP остаётся на одной физической линии, чтобы сохранялся порядок пакетов. Добавление второго порта увеличивает возможности агрегата для совокупности подходящих потоков и создаёт дополнительный путь, но не превращает один поток в физический канал 50G. Сначала сравните однопоточный и многопоточный тесты, затем посмотрите распределение по интерфейсам. Даже при нескольких соединениях хеш может выбрать один и тот же порт. Скорость копирования дополнительно ограничивают накопители, процессоры, протокол и принимающий сервер. Записывайте в результатах число потоков, направление, длительность и фактическую скорость приложения: без этого сравнение двух конфигураций будет неоднозначным.
Нужно ли включать port-channel на Cisco для Hyper-V SET?
Для серверных интерфейсов SET используют switch-independent подключение, без объединения этих портов Cisco в LACP-канал. VLAN, доступные хосту и виртуальным машинам, должны быть согласованы на соответствующих отдельных портах. Ошибка часто возникает при копировании профиля Linux bonding на Windows: физическая коммутация похожа, но управляющие механизмы разные. Перед исправлением проверьте существующий vSwitch, состав SET, VLAN управления и доступ через iDRAC. Перестройку выполняйте в согласованное окно с планом возврата. После изменения важны не только состояние виртуального коммутатора, но и доступность VM, миграции и других используемых сервисов при отключении каждого кабеля.
Можно ли настроить LACP в VMware на обычном vSwitch?
Обычный vSphere Standard Switch не поддерживает LACP. Динамическая агрегация требует подходящего vSphere Distributed Switch и соответствующей конфигурации LAG; возможности и лицензирование проверяют для конкретной версии. Статический EtherChannel с IP hash — отдельная схема, которую нельзя выдавать за LACP. Особенно осторожно меняют подключение хоста, через которое доступны управление и vCenter. Сначала фиксируют текущие VMkernel-интерфейсы, VLAN, маршруты и физические uplink, затем предусматривают доступ для восстановления. В небольшом проекте поддерживаемое независимое подключение может оказаться удобнее перехода на распределённый коммутатор только ради объединения двух линий. Сравнивайте полный объём изменений и сопровождения.
Какой bonding выбрать в Linux: active-backup или 802.3ad?
Active-backup подходит, когда нужен активный интерфейс с резервным путём и выбранная схема сети допускает такое переключение. Для использования LACP выбирают 802.3ad и согласуют агрегат на стороне Cisco. Если кабели ведут в два коммутатора, для одного распределённого LACP-агрегата нужна поддерживаемая общая архитектура, например vPC, а не два произвольных независимых устройства. Учитывайте механизм проверки доступности: наличие физического сигнала само по себе не подтверждает исправность всего маршрута. Выбранный режим проверьте после перезагрузки ОС, при потере кабеля и при возврате линии. Сохраните постоянную конфигурацию, состояние bond и данные о ролях интерфейсов.
Нужно ли выбирать LACP passive для резервного кабеля?
Режимы LACP active и passive определяют участие в инициировании согласования, а не назначение основного и резервного кабеля. Active начинает обмен управляющими сообщениями, passive отвечает на него. Две стороны passive не инициируют такое согласование. Это не аналог Linux active-backup и не инструкция держать второй физический интерфейс без передачи данных. Состав работающих участников и распределение трафика проверяют отдельно. Если проекту нужен только резервный путь, сначала выберите соответствующий механизм хоста. Не пытайтесь получить нужное поведение заменой одного слова в channel-group: визуально похожие настройки могут описывать совершенно разные режимы подключения сервера.
Можно ли передавать управление и виртуальные машины по одним физическим кабелям?
Да, подходящая схема виртуального коммутатора или ОС позволяет передавать несколько VLAN через общие uplink. Но общая физическая линия означает и общую пропускную способность, и общий участок отказа. Для каждого сегмента должны быть определены VLAN ID, место обработки тега, адресация и маршрут. Не назначайте native VLAN наугад, чтобы временно вернуть управление: такая правка может скрыть рассогласование, а затем нарушить другие подключения. Доступ через отдельный iDRAC полезен при восстановлении, но не заменяет исправную сеть управления ОС. В приёмке отдельно проверьте доступ к хосту и к VM в каждом предусмотренном сегменте.
Нужно ли обязательно включать MTU 9000 для сети 10G или 25G?
Нет, сама скорость 10G или 25G не требует jumbo frames. Повышенный MTU применяют под конкретную нагрузку при согласовании всего нужного пути: хостов, виртуальной сети, коммутаторов и промежуточных устройств. Настройка только одного интерфейса не создаёт рабочий сквозной тракт. Для обычного IPv4-пакета без опций проверка 8972 байт полезной нагрузки ICMP соответствует IP MTU 9000 с учётом заголовков IP и ICMP; параметры утилиты должны запрещать фрагментацию. Это тест заданного пути, а не доказательство доступности всех приложений. Если проект использует туннели или другие накладные заголовки, их влияние рассчитывают отдельно.
Что практичнее внутри стойки: DAC или оптические модули?
Для короткого соединения подходящий DAC может сократить число отдельных компонентов и упростить спецификацию. Но выбирать его нужно по длине, скорости и поддержке обоими оконечными устройствами. Оптический тракт удобен при других расстояниях и кабельной инфраструктуре, зато требует согласованных модулей и волокна. Сравнивайте весь комплект: один DAC является готовой сборкой, а обычной двухсторонней оптической линии нужны два трансивера и соединение между ними. В расчёт также входят запас, доступность замены и маркировка. Для сложного маршрута важнее не минимальная цена одного разъёма, а подтверждённая работа и понятный способ заменить неисправную часть.
Можно ли отключить FEC, если порт 25G не поднимается?
Универсального правила отключать FEC нет. Сначала проверяют поддерживаемый режим для точной комбинации порта, сетевого адаптера, кабеля или трансиверов и скорости. Рассогласованные параметры могут помешать поднятию линии, однако случайный перебор настроек без фиксации исходного состояния затрудняет диагностику. Отдельно смотрят ошибки физического уровня, качество соединения и версии ПО. Если изменение действительно нужно, его выполняют согласованно на требуемых концах, затем повторяют проверку стабильности и нагрузки. Сам факт link up после изменения ещё не подтверждает приемлемую работу линии. Счётчики и поведение за контрольный интервал должны соответствовать выбранному режиму и критериям проекта.
Можно ли оставить iDRAC в той же сети, что и обычное управление сервером?
Возможность и способ зависят от конфигурации PowerEdge и политики управления. Для восстановления после неудачной перестройки ОС, VLAN или bond полезен путь, который не теряется вместе с изменяемым подключением. Это нужно проверить практически до начала работ: вход, необходимые права, доступ к консоли и используемые функции должны быть доступны исполнителю. Изолированная сеть управления также позволяет ограничить доступ к административным интерфейсам. Однако отдельный адрес сам по себе не означает независимость: общий коммутатор, питание или uplink остаются общей точкой отказа. В схеме отмечают весь маршрут управления и объясняют, какие именно сбои он способен пережить.
Для нового сервера лучше один порт 25G или два по 10G?
Ответ зависит от двух разных целей: требуемой полосы одного потока и сохранения работы после отказа. Один 25G-порт может предоставить одному подходящему потоку больше физической полосы, чем отдельный 10G-порт, но единственная линия не создаёт резервного пути. Два 10G-интерфейса позволяют строить поддерживаемую двухпутевую схему, однако обычный LACP не даст одному TCP-потоку физическую скорость 20G. Добавьте в сравнение порты Cisco, тип NIC, кабели, нагрузку после отказа и обслуживание. Если задача требует одновременно высокой однопоточной скорости и резервирования, эти два исходных варианта могут не закрывать её: понадобится другая согласованная конфигурация.
Как проверить скорость сети, если копирование файла показывает мало?
Разделите проверку сети и приложения. В согласованном тестовом окне сравните iperf3 с одним потоком, несколькими потоками и обратным направлением. Зафиксируйте загрузку процессоров, ошибки и распределение по физическим портам. Убедитесь, что второй участник способен принять нужную нагрузку и не ограничен собственным uplink. Затем вернитесь к копированию: проверьте скорость источника и назначения, протокол, параллелизм и характер файлов. Хороший результат iperf3 не обещает такую же скорость дискового задания, а низкая скорость файла не доказывает неисправность LACP. Ценность имеет сопоставимый протокол измерений с объяснением ограничения, а не единичная максимальная цифра.
Сколько секунд занимает переключение при отказе кабеля или Nexus?
Одно универсальное время для всех этих событий назвать нельзя. Разрыв кабеля, потеря питания устройства, нарушение связности выше по сети и отказ процесса обнаруживаются разными механизмами. После обнаружения должна восстановиться передача, а приложение может дополнительно ждать собственных таймаутов и повторять запрос. Поэтому в приёмке измеряют конкретное событие на выбранной конфигурации: что отключили, какая нагрузка шла, сколько запросов потеряно и когда сервис вернулся к допустимому уровню. Быстрый режим LACP не равен обещанию такого же времени восстановления приложения. Отдельно проверяют возврат элемента в работу: повторное включение иногда обнаруживает ошибки, незаметные при самом отключении.
Что делать, если после настройки bond пропало управление Dell?
Начните с предусмотренного независимого доступа и сохранённой исходной конфигурации. Проверьте, куда назначен IP: на физический интерфейс, bond, VLAN-подинтерфейс или виртуальный адаптер. Затем сопоставьте VLAN хоста и Cisco, режимы портов, состав агрегата, адреса и маршруты. Не меняйте сразу несколько уровней, иначе будет трудно установить причину и вернуть рабочее состояние. Если независимого доступа нет, дальнейшие удалённые изменения могут полностью закрыть путь к восстановлению; потребуется согласовать доступ на месте. Для следующих работ заранее проверьте консоль, зафиксируйте сетевой паспорт и предусмотрите отдельный шаг переноса управления с контрольной точкой до перехода к нагрузке.
Подходит ли эта же настройка для подключения PowerStore по iSCSI?
Копировать серверный пример на массив нельзя. У iSCSI-подключения есть собственная архитектура путей, требования к сетям, настройкам хоста и работе multipathing. Даже когда в тракте используются те же Nexus и похожие кабели, задача не сводится к объединению двух физических интерфейсов в один LACP-канал. Возможности конкретного массива зависят от модели и версии ПО; универсальные запреты или разрешения без этих условий также неверны. Для внешней СХД составляют отдельную схему с проверкой доступности данных при отказе предусмотренных компонентов. Сетевой тест между двумя серверами не подтверждает правильную работу подключения массива, дисковых путей и приложения.
Нужно ли покупать Nexus, если сервер подключается по 10G?
Скорость 10G сама по себе не определяет семейство коммутатора. Для подключения важны число портов, среда передачи, uplink, архитектура резервирования, функции, режим ПО, поддержка и требования эксплуатации. Nexus рассматривают в контексте соответствующей сети центра обработки данных. Если в организации уже есть другое подходящее оборудование Cisco, сначала проверьте его возможности и ограничения. Покупка более сложного устройства без нужного проекта может увеличить затраты на сопровождение, не решив узкое место сервера. В запросе сформулируйте нагрузку и необходимые отказы, которые нужно выдержать, затем сравните полный состав предложений, включая кабели, лицензии, запас портов и настройку.
Что отправить поставщику для проверки совместимости Dell и Cisco?
Отправьте точные модели устройств и NIC, версии ОС, драйверов, прошивок и NX-OS или иного режима Cisco. Добавьте свободные порты, скорости, длины соединений, VLAN, MTU, роли трафика и желаемое поведение при отказе. Не включайте пароли, ключи и другие секреты. Попросите подтвердить поддержку обоих концов каждой линии и указать обязательные условия предложения. Для нового проекта запросите также схему, ведомость кабелей и план приёмки. Через официального поставщика Cisco в России можно согласовать сетевую часть; серверную спецификацию и её ограничения нужно увязать с ней до заказа, чтобы ответственность за соединение целиком была понятна заранее.
Достаточно ли разделить трафик по VLAN для защиты управления?
VLAN разделяет широковещательные сегменты, но сам по себе не определяет все разрешённые обращения между ними. Если между сетями есть маршрутизация, доступ зависит от настроенных ограничений и политики безопасности. Отдельно задайте, кто может обращаться к iDRAC, управлению гипервизором и интерфейсам Cisco, какие протоколы разрешены и откуда выполняется администрирование. Проверьте эти условия с разрешённого и запрещённого направления. Не публикуйте административные сервисы ради удобства первоначальной настройки. При передаче проекта сохраните матрицу доступа и порядок изменения правил: иначе следующая корректировка маршрута может незаметно изменить доступность управления. Эта проверка дополняет тесты пропускной способности и резервирования, поскольку исправная быстрая линия ещё не подтверждает правильное разграничение доступа.